Conformité NIS2, préparez et sécurisez votre SI
Engagez votre mise en conformité NIS2 en renforçant la sécurité de vos activités essentielles et votre capacité à faire face aux incidents.
ACI Technology vous accompagne dans une démarche concrète, adaptée à votre environnement informatique et à vos contraintes opérationnelles.


La conformité NIS2, au-delà des seuls outils de cybersécurité
La directive NIS2 fait de la cybersécurité un sujet de gouvernance, de continuité et de responsabilité pour des milliers d’organisations. Être concerné ne signifie pas seulement ajouter des outils : il faut connaître les activités et systèmes d’information à protéger, organiser la gestion des risques, préparer la réponse aux incidents et prouver les mesures mises en œuvre.
ACI Technology vous aide à évaluer votre socle technique et organisationnel, prioriser les écarts et construire une feuille de route exploitable par la direction, les équipes SI, le RSSI et la conformité. L’analyse juridique du champ d’application et les décisions réglementaires restent sous la responsabilité de votre entité et de ses conseils.
Besoin de situer votre niveau de préparation et les actions à engager en priorité ?
Les fondations de votre mise en conformité NIS2
Comprendre la directive NIS2
Qu’est-ce que la directive NIS2 ?
NIS2 signifie Network and Information Security. La directive (UE) 2022/2555, publiée au Journal officiel de l’Union européenne en décembre 2022, vise à élever et à harmoniser le niveau de cybersécurité des réseaux et des systèmes d’information. Elle renforce la première directive NIS en élargissant les secteurs concernés, en précisant les obligations de gestion des risques et de notification, et en donnant davantage de responsabilités aux organes de direction.
On rencontre parfois l’expression « loi NIS2 », mais NIS2 est une directive européenne à transposer dans le droit national. Au 14 septembre 2026, l’ANSSI indique que la transposition française est encore en cours. Les modalités définitives d’enregistrement, de contrôle et de sanction devront donc être vérifiées au moment de la publication, sans attendre pour préparer les mesures prévues.
Depuis le 17 mars 2026, l’ANSSI met à disposition le Référentiel Cyber France (ReCyF), encore présenté comme un document de travail. Il traduit les objectifs de sécurité en moyens acceptables de conformité et peut guider la démarche, la comparaison des référentiels et le plan d’action. Il ne remplace ni les textes définitifs ni l’évaluation du périmètre.
Vérifier le périmètre
Quelles entreprises et quels secteurs sont concernés par NIS2 ?
La directive NIS2 distingue les entités essentielles et les entités importantes. Leur catégorie dépend principalement du secteur, de la taille et de certains critères de criticité. Selon la présentation actuelle de l’ANSSI, les entités essentielles emploient en principe au moins 250 personnes, ou dépassent 50 millions d’euros de chiffre d’affaires annuel avec un bilan supérieur à 43 millions d’euros. Les entités importantes incluent notamment les organisations d’au moins 50 personnes, ou dépassant 10 millions d’euros de chiffre d’affaires et de bilan, lorsqu’elles exercent une activité visée. Des exceptions et règles spécifiques peuvent conduire à l’assujettissement indépendamment de la taille.
| Secteurs hautement critiques | Autres secteurs critiques |
| Administrations publiques, énergie, transport, santé, eau potable et eaux usées | Industries manufacturières et produits chimiques |
| Banque et infrastructures des marchés financiers | Production, transformation et distribution de denrées alimentaires |
| Infrastructures numériques, espace et gestion de services TIC interentreprises | Services postaux, gestion des déchets, recherche et fournisseurs numériques |
Le champ d’application ne se résume pas à une liste de métiers. L’organisation confronte ses activités, sa structure, ses effectifs, son chiffre d’affaires et ses services au texte applicable. Le simulateur de l’ANSSI fournit une première orientation ; une validation juridique reste utile pour les groupes, administrations, prestataires numériques et régimes sectoriels.
Une entreprise non assujettie peut néanmoins recevoir des exigences de ses clients. La supply chain prolonge le périmètre : un donneur d’ordre peut demander des garanties sur la protection des données, les accès, la continuité, la notification des incidents ou l’audit.
Engager la direction
Comment organiser la gouvernance NIS2 ?
Les organes de direction doivent approuver les mesures de gestion des risques, superviser leur mise en œuvre et pouvoir répondre des manquements prévus par le droit national. NIS2 ne se réduit donc pas à un projet technique du service informatique : il faut un cadre de gouvernance, des rôles, une politique de sécurité et des arbitrages suivis. La direction doit se former ; la formation et sensibilisation des collaborateurs entretiennent le facteur humain.
La directive exige des mesures techniques, opérationnelles et organisationnelles proportionnées aux cybermenaces, au coût, à la taille de l’entité et à l’impact possible. Cette approche fondée sur le risque couvre notamment :
- Gouverner et analyser : politiques de sécurité, analyse de risque, responsabilités, conformité, contrôle et évaluation régulière de l’efficacité des mesures.
- Prévenir et protéger : hygiène cyber, correctifs, gestion des vulnérabilités, chiffrement, contrôle des accès, identités, actifs et authentification multifacteur.
- Détecter et répondre : journalisation, surveillance, traitement des alertes, processus de gestion des incidents, escalade, communication et conservation des preuves.
- Maintenir l’activité : sauvegardes, gestion de crise, continuité, reprise, tests et capacité à restaurer les services essentiels.
- Maîtriser l’écosystème : sécurité de la chaîne d’approvisionnement, relations fournisseurs, développement et acquisition sécurisés, accès des tiers et dépendances cloud.
Une certification, un audit ou une solution peut contribuer à un objectif sans démontrer seul la conformité NIS2. L’entité relie les contrôles aux risques, justifie ses choix, corrige les écarts et conserve les preuves.
Construire la feuille de route
Construire une feuille de route de mise en conformité NIS2
La mise en conformité commence par une planification réaliste. Il s’agit d’abord de confirmer le périmètre, puis d’évaluer l’existant avant de sélectionner des solutions. Une organisation qui achète des outils sans cartographier ses activités, ses informations sensibles et ses dépendances risque de créer des contrôles coûteux mais incomplets. La feuille de route doit relier chaque écart à un risque, à un responsable, à une échéance et à une preuve attendue.
| Étape | Travaux | Résultat attendu |
| 1. Cadrer | Qualifier l’entité, les activités, les services et les systèmes d’information | Périmètre documenté et responsables nommés |
| 2. Évaluer | Comparer les pratiques, l’architecture et les processus aux exigences retenues | Analyse des écarts et risques priorisés |
| 3. Planifier | Définir les actions, budgets, dépendances, responsables et délais | Plan d’action validé par la gouvernance |
| 4. Mettre en œuvre | Déployer les mesures techniques et organisationnelles | Contrôles opérationnels et documentation associée |
| 5. Tester | Vérifier la détection, la réponse, les sauvegardes, la reprise et les fournisseurs | Résultats, écarts résiduels et remédiations |
| 6. Maintenir | Suivre les indicateurs, changements, incidents, audits et revues | Conformité pilotée dans la durée |
Un exemple d’action utile consiste à relier une application métier essentielle à ses serveurs, comptes d’administration, sauvegardes, fournisseurs et exigences de disponibilité. L’entité peut alors décider de corriger une vulnérabilité, renforcer un accès, tester la restauration et documenter le résultat. Cette traçabilité transforme une mesure isolée en réponse démontrable au risque.
La première étape peut s’appuyer sur un audit de sécurité du système d’information. L’audit apporte un état des lieux ; la gouvernance NIS2 reste portée par l’organisation.
Déployer les mesures de sécurité
Mettre en œuvre les mesures de cybersécurité attendues
La protection commence par les fondamentaux : inventaire des actifs, configuration sécurisée, correctifs, segmentation des réseaux, chiffrement adapté, gestion des identités et limitation des privilèges. Les accès distants et les actions d’administration demandent une attention particulière.
ACI peut aider à renforcer la cybersécurité de l’organisation et à maintenir les systèmes en condition opérationnelle, sans imposer une architecture identique à tous les clients.
Une mesure efficace doit produire un signal exploitable. La surveillance des événements du parc, la collecte des journaux, les outils de détection et un point d’escalade permettent de qualifier rapidement une anomalie.
Les équipes ont besoin d’une procédure claire pour isoler une ressource, protéger les données, mobiliser les responsables, préserver les preuves et informer les parties prenantes. La technique soutient la décision ; elle ne remplace pas la gouvernance de crise.
La sauvegarde ne vaut que si elle peut être restaurée dans le délai attendu. L’organisation définit les activités essentielles, la durée d’interruption acceptable, les données à récupérer, les ressources de secours et l’ordre de reprise.
Des exercices réguliers vérifient le plan, les habilitations, les communications et les dépendances. ACI peut contribuer à organiser la reprise informatique et à documenter les tests réalisés.
Sécuriser la chaîne
Maîtriser les fournisseurs, le cloud et la supply chain
NIS2 demande de tenir compte des vulnérabilités propres aux fournisseurs et prestataires de services, ainsi que de la qualité globale de leurs produits et pratiques. L’externalisation d’un système ou d’une fonction ne retire pas à l’entité sa responsabilité. Elle doit savoir quels tiers soutiennent ses activités, quels accès et quelles données leur sont confiés, comment ils déclarent un incident et comment le service peut être maintenu ou remplacé.
- Avant la relation : évaluer le besoin, la criticité, les garanties de sécurité, les sous-traitants et la capacité de continuité.
- Dans le contrat : prévoir les responsabilités, les niveaux de service, l’alerte, l’audit, la protection des informations et les conditions de sortie.
- Pendant le service : suivre les changements, incidents, vulnérabilités, preuves, plans correctifs et risques de dépendance.
NIS2 n’impose pas à elle seule un cloud souverain ni une technologie particulière. Le choix doit être justifié par l’analyse des risques, les obligations applicables, la localisation et la sensibilité des informations, l’architecture et la capacité de réversibilité.
Préparer la réponse
Organiser la gestion et la notification des incidents NIS2
Un incident est important au sens de la directive lorsqu’il cause ou peut causer une perturbation opérationnelle grave, des pertes financières ou des dommages considérables à d’autres personnes. L’entité doit être capable de relier l’alerte technique au service touché, d’estimer l’impact, de décider avec les responsables et de produire des informations fiables. La procédure précise les rôles du support, du RSSI, de la direction, du juridique, de la communication et des fournisseurs.
Le cadre européen prévoit une alerte précoce dans les 24 heures suivant la prise de connaissance d’un incident important, une notification dans les 72 heures, puis un rapport final au plus tard un mois après la notification. Un rapport intermédiaire peut être demandé ; si l’incident est encore en cours, un rapport d’avancement précède le rapport final. Les destinataires, formulaires et modalités françaises devront être contrôlés après la publication des textes de transposition.
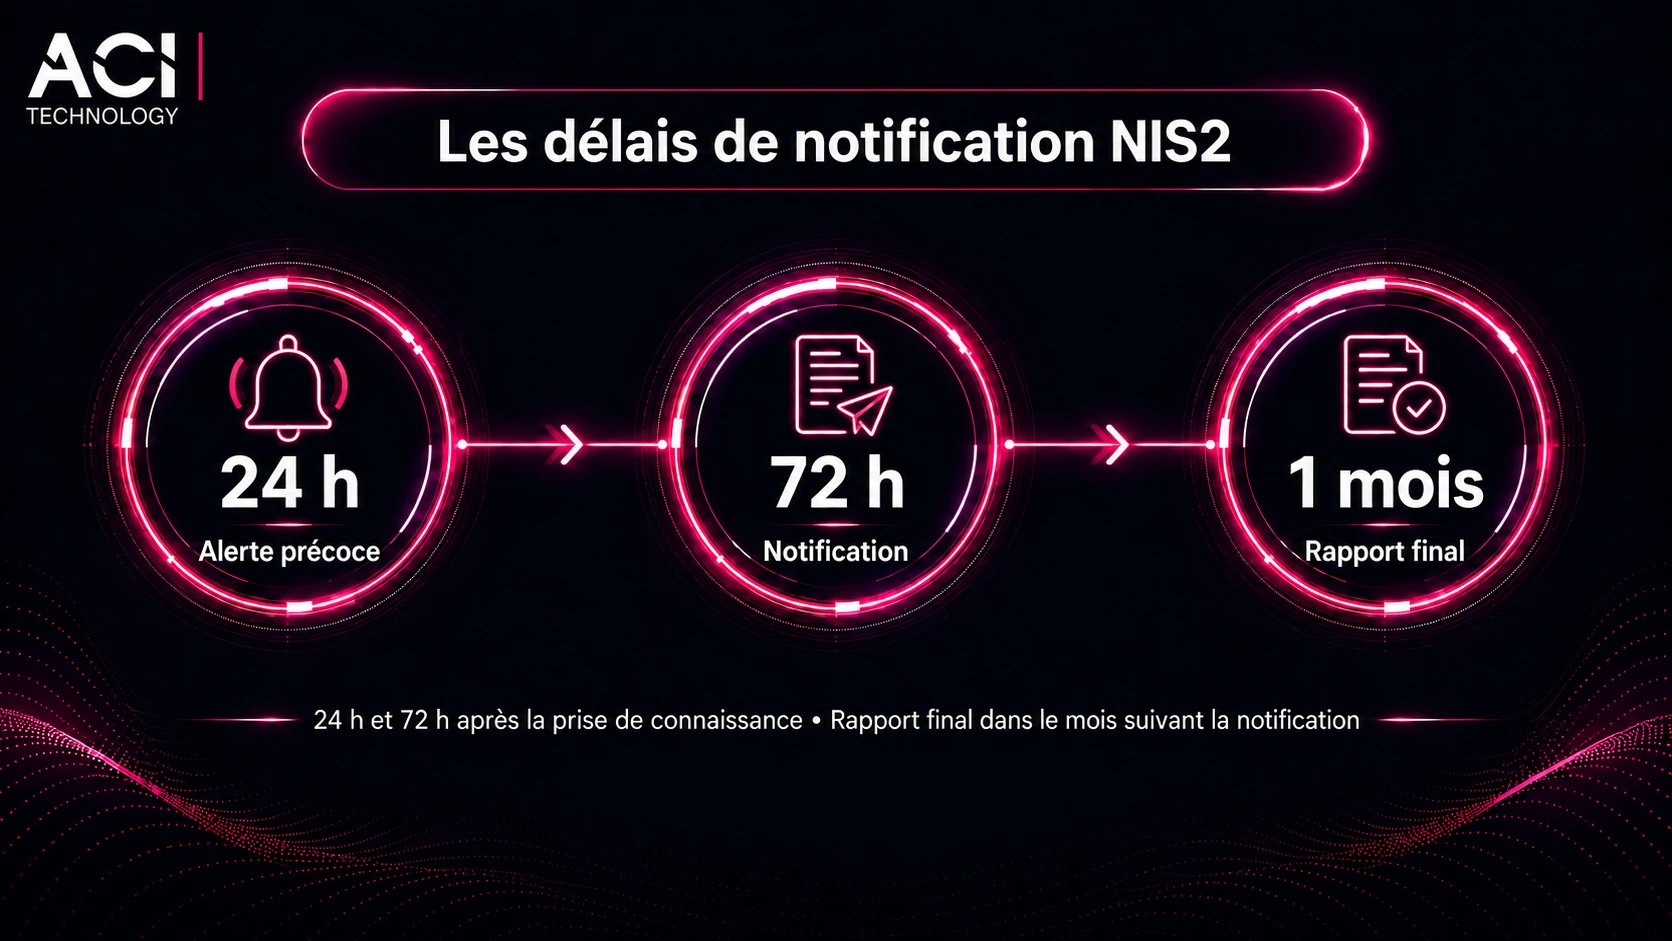
Ces délais supposent une détection, une chaîne d’escalade et des modèles préparés avant la crise. ACI peut fournir les éléments techniques, contribuer au confinement, au rétablissement et à la chronologie. L’entité conserve la qualification réglementaire, la déclaration à l’ANSSI ou à l’autorité désignée et les communications légales.
Mesurer l’exposition
Quels risques et sanctions en cas de non-conformité ?
Avant même tout contrôle, la non-conformité accroît l’exposition aux interruptions, pertes de données, atteintes aux clients, ruptures de supply chain et coûts de réaction. Les pouvoirs de supervision peuvent conduire à des injonctions, audits, publications de violations et amendes administratives proportionnées.
Pour les violations des articles 21 ou 23, le droit national doit prévoir, pour les entités essentielles, un plafond maximal d’au moins 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial total, le montant le plus élevé étant retenu. Pour les entités importantes, les seuils correspondants sont d’au moins 7 millions d’euros ou 1,4 %. Les sanctions effectivement applicables en France, les procédures et la responsabilité des dirigeants devront être confirmées dans les textes nationaux définitifs.
La démarche doit surtout réduire les risques, protéger les services et montrer que la direction contrôle des mesures adaptées. Une preuve datée, reliée à un responsable et à un résultat, vaut mieux qu’une politique générique non appliquée.
Distinguer les cadres
NIS2 et DORA : quelles différences ?
NIS2 élève le niveau de cybersécurité de secteurs essentiels et importants dans l’Union européenne. DORA cible la résilience opérationnelle numérique des entités financières et encadre plus précisément les risques TIC, les incidents, les tests et les prestataires tiers. Une organisation peut relever d’un seul cadre ou rencontrer les deux dans un groupe ou une chaîne de services.
Il faut donc cartographier les obligations applicables sans dupliquer les contrôles. Pour le secteur financier, consultez notre page dédiée pour comprendre la conformité DORA. Une validation juridique reste nécessaire lorsqu’un régime sectoriel peut primer ou compléter NIS2.

Comment ACI Technology accompagne votre préparation NIS2
ACI Technology transforme les objectifs de sécurité en chantiers pilotables. L’accompagnement couvre le périmètre convenu : architecture, postes, serveurs, réseaux, identités, sauvegardes, cloud, fournisseurs et processus. Nous relions les constats techniques aux activités métiers, puis priorisons selon le risque, l’effort, les dépendances et la continuité.
- État des lieux : inventaire, analyse de l’existant, vulnérabilités, maturité des processus et preuves disponibles.
- Plan d’action : écarts priorisés, responsables, échéances, mesures compensatoires et critères de résultat.
- Mise en œuvre : durcissement, accès, protection, sauvegarde, supervision, support et coordination des fournisseurs.
- Maintien : tests, reporting, revues, suivi des incidents, corrections et mise à jour de la documentation.
ACI apporte une expertise informatique et un support de mise en œuvre, sans délivrer de certification NIS2 ni remplacer la gouvernance ou le conseil juridique. Le client valide le périmètre, accepte les risques résiduels, approuve la politique et répond à l’autorité.
Vous souhaitez relier vos obligations, vos risques et vos moyens à une trajectoire réaliste ?
Questions fréquentes sur la conformité NIS2
Mon entreprise est-elle concernée par la directive NIS2 ?
Elle peut l’être si son activité relève d’un secteur visé et atteint les critères de taille, ou si une exception l’inclut. Le simulateur de l’ANSSI oriente ; faites valider le champ d’application en cas de doute.
Quelles sont les principales obligations de NIS2 ?
Les entités organisent la gouvernance, gèrent les risques, sécurisent les réseaux et systèmes, maîtrisent les fournisseurs, préparent la continuité, forment les équipes, notifient les incidents importants et conservent les preuves.
Quelles sont les premières étapes d’une mise en conformité NIS2 ?
Confirmez le périmètre, nommez les responsables, recensez les activités et systèmes, évaluez les écarts, priorisez les risques et faites valider un plan d’action. Déployez ensuite les mesures, testez leur efficacité et organisez une revue régulière.
Quel est le rôle de l’ANSSI dans NIS2 ?
L’ANSSI pilote la transposition et la mise en œuvre nationale, publie des ressources, propose un simulateur et le ReCyF, prépare l’enregistrement des entités et assurera des fonctions de contrôle et de réception des déclarations selon le cadre français définitif.
Quels sont les délais de notification d’un incident NIS2 ?
La directive prévoit une alerte précoce sous 24 heures, une notification sous 72 heures et un rapport final au plus tard un mois après. Ces délais partent de la prise de connaissance d’un incident important ; les modalités nationales doivent être vérifiées au jour de la publication.
NIS2 impose-t-elle une certification ou un outil précis ?
Non, la directive privilégie des mesures appropriées et proportionnées aux risques. Des normes, certifications et solutions peuvent aider à démontrer ou à mettre en œuvre certains contrôles, mais elles ne remplacent pas l’analyse, la gouvernance, les procédures et les preuves.
Comment NIS2 affecte-t-elle les fournisseurs non assujettis ?
Leurs clients concernés peuvent renforcer les clauses, questionnaires, audits, exigences d’alerte, niveaux de service et conditions de continuité. Un fournisseur non assujetti peut donc devoir démontrer ses pratiques de sécurité et coopérer davantage dans le cadre de la supply chain.
Prestataire d’infogérance et de communications primée, pour une transformation et une sécurité optimale de votre infrastructure IT
Un contrat d’infogérance tout illimité pour vous assurer une tranquillité d’esprit
Assistance 24h/24 et 7j/7
Service personnalisé et réactif
Notre Expertise technique
Gestion des Licences Logicielles
Gestion du Parc Informatique
Engagements en matière de temps d’arrêt minimal Plan de Continuité d’Activité (PCA)
Couverture complète des systèmes de sécurité
Maintenance Prédictive

Ce qu’ils disent de nous