DORA : encadrez vos prestataires de services TIC
Un service financier dépend souvent d’un logiciel, d’un hébergeur, d’une ressource cloud ou d’un support externe. DORA demande à l’entité financière de connaître ces relations critiques, d’en évaluer le risque et de garder la maîtrise de ses obligations, même lorsque les opérations techniques sont confiées à un tiers. ACI Technology vous aide à cartographier vos services et fournisseurs technologiques, réunir les informations utiles, suivre les engagements et préparer la réversibilité.
Cette démarche s’inscrit dans notre accompagnement à la conformité DORA. Elle fournit aux équipes SI, achats, risques, conformité et juridique une base commune pour décider. L’entité financière conserve la gouvernance, la validation contractuelle et la maîtrise réglementaire. Besoin d’identifier vos relations critiques et les risques associés à vos fournisseurs ?
Responsabilité de l’entité
Ce que DORA attend du pilotage de vos fournisseurs
La réglementation DORA repose d’abord sur le règlement européen (UE) 2022/2554, ou Digital Operational Resilience Act, applicable depuis le 17 janvier 2025 dans l’Union européenne. Elle renforce la résilience opérationnelle numérique du secteur financier autour de cinq piliers : gestion des risques TIC, gestion et notification des incidents, tests de résilience, gestion des risques liés aux prestataires tiers de services TIC et partage d’informations sur les cybermenaces. Cette page développe le quatrième pilier.
Une entité financière peut externaliser un service TIC, mais pas ses obligations. Elle reste tenue de respecter le cadre DORA et le droit financier applicable. L’article 28 demande donc une stratégie relative aux tiers, une politique pour les services qui soutiennent une fonction critique ou importante, un registre d’informations, des contrôles continus et des plans de sortie. La profondeur des mesures suit une approche proportionnée à la taille de l’organisation, à son profil de risque, à la criticité du service et à la complexité de la relation.
Les prestataires concernés ne se limitent ni au cloud ni aux grands groupes technologiques. La définition couvre toute entreprise externe qui fournit de manière continue des services numériques ou d’information par l’intermédiaire de systèmes TIC. Logiciels métiers, hébergement, télécommunications, maintenance, cybersécurité, sauvegarde, support ou services managés peuvent entrer dans le périmètre. Les services intragroupe et les chaînes de sous-traitance doivent également être examinés lorsqu’ils participent à la prestation.
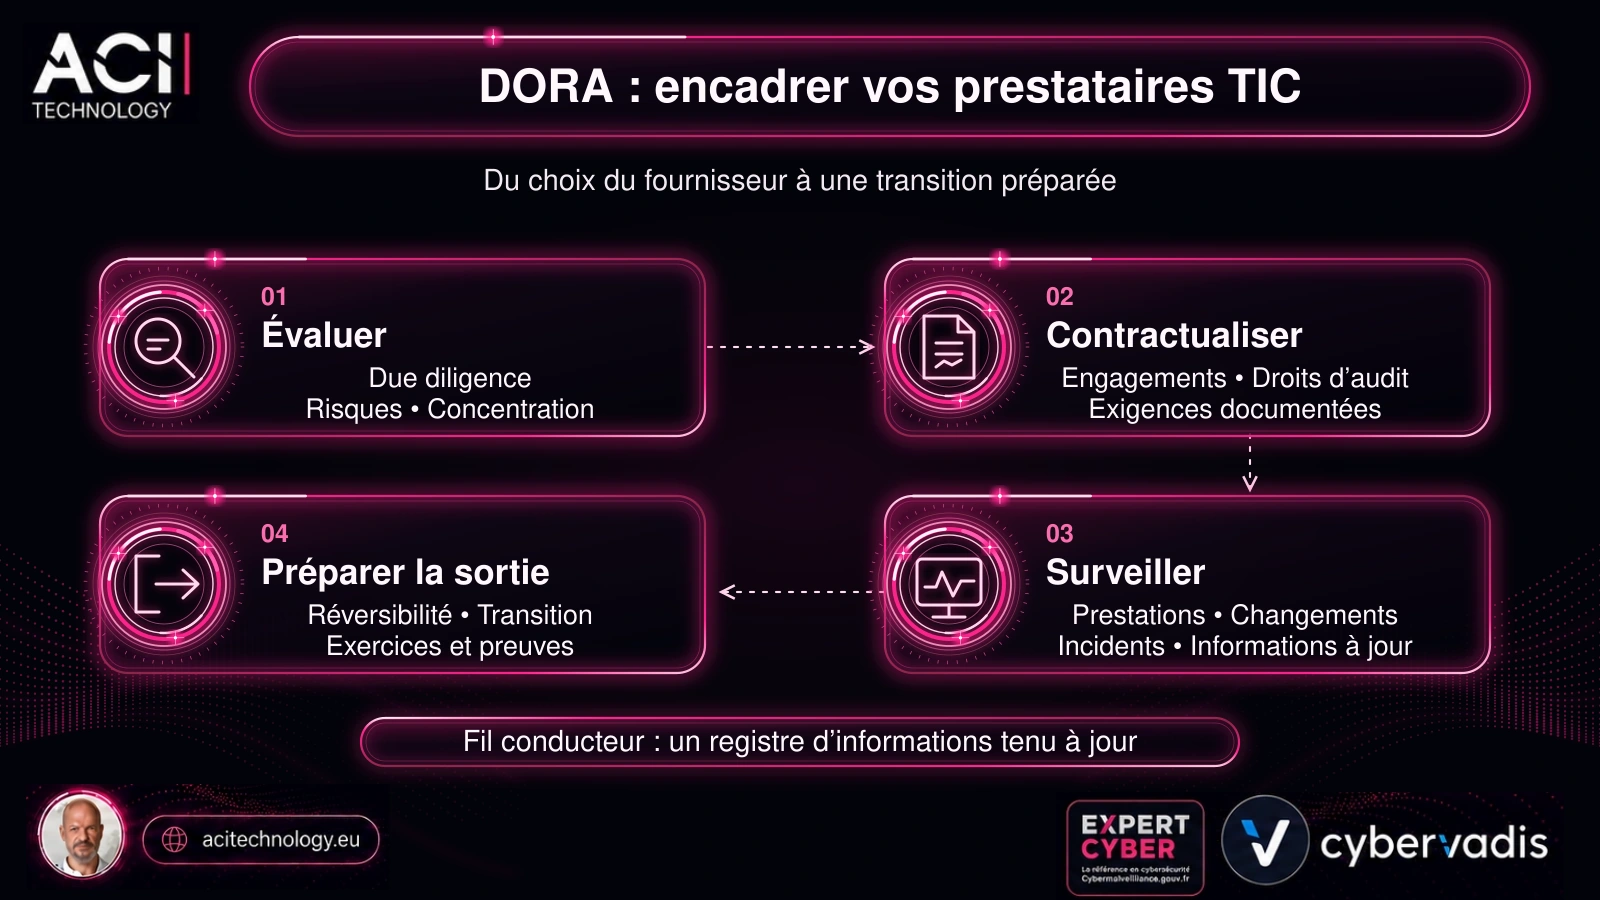
- Connaître : relier chaque service TIC au besoin métier, au fournisseur, aux sous-traitants, aux informations et aux localisations.
- Évaluer : mesurer la criticité, la substituabilité, la cybersécurité, la concentration et le risque de défaillance.
- Encadrer : définir les engagements contractuels, les objectifs de service, la coopération et les droits de contrôle.
- Suivre : surveiller les performances, changements, incidents, risques et actions correctives pendant toute la relation.
- Préparer la transition : organiser la restitution des informations et le maintien du service avant qu’une rupture ne survienne.
Cartographier les dépendances
Cartographier vos services TIC et leurs prestataires
La gestion des prestataires TIC DORA commence par un inventaire exploitable. Une facture ou une liste de fournisseurs ne suffit pas : elle ne montre ni la fonction soutenue, ni les composants utilisés, ni les informations traitées, ni les conséquences d’une interruption. La cartographie relie le service financier aux applications, infrastructures, flux, sites, contrats et acteurs qui permettent son fonctionnement.
Pour chaque prestation, l’entité identifie le propriétaire interne, le prestataire direct, les sous-traitants connus, les pays de fourniture et de stockage, les informations traitées, les dates contractuelles et les mécanismes de support. Elle précise surtout si le service soutient une fonction critique ou importante. Cette classification commande ensuite le degré de due diligence, les clauses renforcées, le suivi et la stratégie de sortie.
| À relier | Informations utiles | Décision préparée |
|---|---|---|
| Service métier | Activité soutenue, utilisateurs, disponibilité attendue | Criticité et priorité de reprise |
| Service TIC | Application, cloud, réseau, support, sauvegarde ou cybersécurité | Périmètre technique à surveiller |
| Prestataire et sous-traitants | Entités juridiques, rôles, localisations et chaîne de fourniture | Rôles et risque de dépendance |
| Informations et habilitations | Catégories, emplacements, flux, privilèges et restitutions | Exigences de protection et de confidentialité |
| Accord contractuel | Échéances, objectifs de service, audit, incident et réversibilité | Écarts à négocier ou à compenser |
Cette base doit évoluer avec le système d’information. Une migration, un nouveau sous-traitant, un changement de localisation ou l’ajout d’une intelligence artificielle dans un service existant peut modifier le profil de risque. Les équipes achats et SI ont donc besoin d’un processus commun pour signaler les changements et maintenir le registre à jour.
Évaluer avant de s’engager
Évaluer les risques, la concentration et la due diligence
Avant de conclure un accord, l’entité financière détermine si le service TIC soutient une fonction critique ou importante, vérifie le cadre de surveillance et évalue le risque associé. La due diligence porte sur l’aptitude du prestataire, ses pratiques de cybersécurité, sa capacité opérationnelle, sa situation, ses sous-traitants et le risque de conflit d’intérêts. Une certification ISO 27001 ou un rapport d’assurance peut soutenir l’analyse ; aucun document isolé ne suffit à démontrer la conformité de la relation.
Le risque de concentration mérite une lecture distincte. Il apparaît lorsqu’un prestataire difficilement substituable soutient une fonction essentielle, lorsque plusieurs services critiques dépendent du même groupe, ou lorsque différents fournisseurs reposent en réalité sur la même infrastructure cloud. La cartographie doit révéler ces interconnexions et leurs effets potentiels sur la résilience, les clients et la stabilité du service financier.
- Adéquation : compétences, ressources, protection, résilience et qualité attendues pour le service confié.
- Dépendance : capacité à remplacer la solution, récupérer les données et maintenir l’activité pendant une transition.
- Sous-traitance : longueur de la chaîne, pays tiers, visibilité disponible et capacité réelle de contrôle.
- Concentration : cumul de services, d’entités ou de fonctions importantes chez un même fournisseur ou sur une même technologie.
- Impact : perte de disponibilité, atteinte aux informations, incident majeur, effet client et exposition réglementaire.
Cette évaluation permet d’intégrer les risques liés aux tiers DORA dans votre cadre de gestion et d’alimenter les décisions de traitement prises par l’entité.
Sécuriser les contrats
Encadrer les contrats avec vos fournisseurs TIC
L’article 30 de DORA impose une obligation claire : les droits et devoirs des parties sont attribués et consignés par écrit. L’intégralité de l’accord, y compris les objectifs de service, doit être disponible dans un format durable et accessible. Cette exigence permet aux équipes de suivre la prestation, d’obtenir les informations nécessaires et d’agir lorsqu’un incident, un écart ou une rupture survient.
Le règlement distingue un socle applicable aux accords portant sur des services TIC et des dispositions supplémentaires lorsque ces services soutiennent une fonction critique ou importante. La rédaction et la validation finales relèvent des équipes juridiques du client ; ACI peut aider à traduire les besoins techniques, les engagements de service et les preuves disponibles.
| Socle contractuel | Renforcement pour une fonction critique ou importante |
|---|---|
| Description des services, fonctions, lieux de fourniture et de traitement des informations | Objectifs de service mesurables et suivi des changements |
| Disponibilité, authenticité, intégrité et confidentialité des informations | Plans de maintien d’activité, mesures de cybersécurité et coopération aux tests de résilience |
| Habilitations, récupération et restitution des informations en cas de rupture ou d’insolvabilité | Droits de contrôle, d’audit et d’inspection de l’entité et des autorités compétentes |
| Assistance en cas d’incident TIC et coopération avec les autorités | Information sur les évolutions susceptibles d’altérer la capacité de service |
| Droits de résiliation et conditions de participation aux formations utiles | Stratégie de sortie, période de transition et migration vers une solution alternative |
Les contrats existants doivent être revus au regard du service réellement rendu et de sa criticité actuelle. Lorsqu’une clause manque, l’entité décide de la négocier, de mettre en place une mesure compensatoire ou de réexaminer la relation. Cette décision reste tracée et cohérente avec le risque accepté.
Structurer le registre
Construire et tenir le registre d’informations DORA
Le registre d’informations recense les accords contractuels relatifs à l’utilisation de services TIC fournis par des tiers. Il est tenu et mis à jour pour chaque entité et, lorsque cela s’applique, aux niveaux sous-consolidé et consolidé. Son rôle dépasse la remise réglementaire : il donne une vue structurée des services, fournisseurs, contrats, fonctions soutenues, informations traitées, sous-traitants et interconnexions de l’organisation.
Le règlement d’exécution (UE) 2024/2956 définit les modèles types. En France, les modalités de remise dépendent du statut et de l’autorité compétente. Pour les entités relevant de l’ACPR hors supervision directe de la BCE, l’instruction en vigueur prévoit une remise annuelle selon les formats et canaux indiqués par l’autorité. La tenue du registre et sa remise sont deux sujets liés, mais distincts : une organisation doit d’abord assurer la qualité, la cohérence et l’actualisation de ses informations.
- Gouvernance : désigner les propriétaires des informations, les contributeurs et le processus de validation.
- Sources : rapprocher contrats, inventaires techniques, achats, finance, risques et informations fournies par les tiers.
- Qualité : contrôler les identifiants, les liens entre services et fonctions, les dates, localisations et champs obligatoires.
- Mise à jour : intégrer les nouveaux accords, changements, sous-traitants, renouvellements et fins de prestation.
- Restitution : préparer les exports, contrôles et corrections attendus avant la remise à l’autorité.
ACI Technology peut fournir les informations techniques et contractuelles relevant de ses prestations, contribuer au rapprochement des inventaires et aider à corriger les incohérences du périmètre confié. L’entité financière reste responsable du registre, de son exhaustivité, de sa validation et de sa transmission.
Suivre les prestataires
Surveiller les prestations, les changements et les incidents
La conformité d’un contrat au moment de sa signature ne suffit pas à garantir la maîtrise du risque dans la durée. L’entité doit suivre les objectifs de service, les mesures de protection, les changements d’architecture, les sous-traitants, les résultats d’audit et les actions correctives. Les revues de service réunissent ces informations et permettent de distinguer une dégradation ponctuelle d’une tendance qui menace une fonction critique.
Lorsqu’un événement affecte le fournisseur, le processus interne doit relier l’alerte au service financier, qualifier l’impact et conserver une chronologie fiable. Le prestataire apporte les éléments techniques, les causes, les mesures de confinement et l’état du rétablissement. L’entité conserve la classification réglementaire, la notification initiale et les échanges avec l’autorité compétente. Les obligations de notification ne sont donc pas transférées par le contrat.
- Performance : disponibilité, délais de prise en charge, résolution, capacité et qualité du service.
- Cybersécurité : vulnérabilités, correctifs, privilèges, sauvegardes, tests, alertes et évolutions de menace.
- Changements : architecture, localisation, sous-traitance, technologies ou conditions susceptibles de modifier le risque.
- Incidents : impact, chronologie, coopération, communication, causes et actions de prévention.
- Décisions : écarts acceptés, remédiations, délais, responsables et preuve de clôture.
Votre suivi fournisseur permet-il de qualifier rapidement un incident et ses effets métier ?
Préparer la réversibilité
Organiser la réversibilité et tester la transition
Pour les services TIC qui soutiennent une fonction critique ou importante, DORA impose des stratégies de sortie documentées, suffisamment testées et réexaminées périodiquement. Elles couvrent la défaillance du prestataire, la dégradation de la prestation, un risque devenu inacceptable ou la résiliation de l’accord. L’objectif est de quitter la relation sans perturber l’activité, compromettre la conformité ni dégrader la qualité des services fournis aux clients.
Le plan précise les informations et configurations à récupérer, les formats, les délais, les rôles, les habilitations, les interfaces techniques et la période de transition. Il identifie une solution alternative crédible : nouveau fournisseur, architecture différente ou réinternalisation. La portabilité annoncée doit ensuite être vérifiée par un exercice proportionné. Une sauvegarde exportée mais inutilisable dans l’environnement cible ne constitue pas une réversibilité démontrée.
- Déclenchement : situations conduisant à préparer, accélérer ou exécuter la transition.
- Transition : maintien du service, coopération attendue et ordre de migration des composants.
- Données : restitution complète, sécurisée et exploitable, puis suppression selon les conditions convenues.
- Solution cible : capacité, compatibilité, protection, coûts et ressources nécessaires au remplacement.
- Test : scénario, critères de succès, résultats, écarts et mesures de remédiation.
Ces exercices rejoignent votre programme de tests de résilience DORA et doivent produire des preuves exploitables.
Comprendre la supervision
Que change la supervision des prestataires tiers critiques ?
Un prestataire qui soutient une fonction critique ou importante de votre entité n’est pas automatiquement un prestataire tiers critique au sens européen. Cette seconde qualification résulte d’une désignation par les autorités européennes de surveillance. Le prestataire désigné est alors placé sous le contrôle d’un superviseur principal — EBA, EIOPA ou ESMA — qui peut mener des évaluations, formuler des recommandations et suivre leur mise en œuvre.
Ce dispositif répond aux risques systémiques et de concentration dans le secteur financier. Il ne remplace ni la due diligence, ni le registre d’informations, ni le suivi contractuel réalisé par chaque entité. Même lorsque son fournisseur figure sur la liste européenne, l’organisation conserve la maîtrise de ses expositions, des mesures contractuelles et de la stabilité de ses propres services. Cette distinction évite de considérer la désignation critique comme une certification de conformité ou une garantie de protection.
L’accompagnement d’ACI
Comment ACI Technology contribue au suivi de vos fournisseurs TIC
ACI Technology intervient sur le périmètre opérationnel validé avec le client. Nous pouvons rapprocher l’inventaire du parc informatique, les services administrés, les relations cloud, les contrats disponibles et les informations nécessaires au registre. Nous contribuons aussi à la supervision technique, au suivi des objectifs de service, à la gestion des changements, aux sauvegardes, aux tests et à la documentation des incidents.
Lorsque plusieurs fournisseurs interviennent sur une même chaîne, ACI peut aider à réunir les interlocuteurs et à restituer les faits dans un reporting commun. Cette coordination facilite le travail des équipes SI, achats, risques et conformité sans déplacer leurs rôles. Pour les prestations qu’ACI fournit directement, nous documentons les services, les engagements, les informations disponibles et les mécanismes de support convenus.
- Cartographier : relier services, actifs, relations fournisseurs et fonctions soutenues.
- Documenter : rassembler les éléments techniques, indicateurs, changements et preuves du périmètre confié.
- Surveiller : suivre les systèmes administrés, les alertes et les actions correctives convenues.
- Coordonner : faciliter les échanges techniques entre le client et les prestataires concernés.
- Préparer : contribuer aux tests, à la restauration, à la réversibilité et au plan de traitement.
ACI ne délivre pas de certification DORA, ne remplace pas le conseil juridique et ne tient pas seul le registre réglementaire sans mission validée. L’entité financière décide de la criticité, accepte les risques, approuve les clauses et répond à l’autorité compétente.
Vous souhaitez relier vos contrats, fournisseurs et preuves à un suivi opérationnel durable ?
Questions fréquentes sur les fournisseurs TIC et DORA
Quelles obligations DORA s’appliquent aux fournisseurs de services TIC ?
DORA impose d’abord des obligations aux entités financières qui utilisent leurs services : évaluation préalable, contrat, registre, suivi et transition. Le prestataire doit respecter les engagements conclus, coopérer en cas d’incident, fournir les informations convenues et permettre les contrôles prévus. Des obligations directes de supervision s’ajoutent pour les prestataires désignés critiques au niveau européen.
Qui est responsable de la conformité DORA en cas d’externalisation ?
L’entité financière conserve la pleine maîtrise du respect du règlement et du droit applicable. Le contrat répartit les opérations, les preuves, les délais et les rôles pratiques, mais il ne transfère pas la gouvernance réglementaire au fournisseur.
Tous les prestataires doivent-ils figurer dans le registre d’information ?
Le registre porte sur tous les accords contractuels relatifs à l’utilisation de services TIC fournis par des prestataires tiers, avec un degré de détail adapté aux modèles réglementaires. La criticité sert notamment à distinguer les services soutenant une fonction critique ou importante ; elle ne limite pas le registre à ces seuls accords.
Comment réaliser la due diligence d’un prestataire TIC ?
L’analyse vérifie l’aptitude du fournisseur, ses capacités, sa cybersécurité, sa résilience, ses sous-traitants, ses localisations, le risque juridique et sa substituabilité. Les preuves demandées dépendent du service et du profil de risque. Certifications, rapports d’audit, questionnaires et entretiens se complètent.
Que doit prévoir un contrat DORA avec un fournisseur TIC ?
Le contrat décrit notamment les services, les lieux, les exigences de protection des informations, les objectifs de service, l’assistance en cas d’incident, la coopération avec les autorités, les droits de résiliation et la restitution. Des exigences renforcées s’appliquent aux services qui soutiennent une fonction critique ou importante, notamment pour l’audit, le maintien d’activité, les tests et la réversibilité.
Comment gérer un incident provenant d’un prestataire ?
Le fournisseur alerte selon les canaux convenus et fournit les faits techniques. L’entité relie l’événement aux fonctions et clients touchés, réalise la classification, décide d’une éventuelle notification et coordonne la reprise. Un exercice préalable permet de tester les contacts, les habilitations et les délais.
Comment limiter le risque de concentration TIC ?
Cartographiez les interconnexions, la substituabilité et les fonctions soutenues, puis évaluez les solutions alternatives. La réponse peut associer architecture de secours, second fournisseur, portabilité, clauses renforcées et plan de sortie testé. Le multicloud ou le multifournisseur n’apporte une réduction réelle que si les architectures sous-jacentes sont réellement différentes.
Un prestataire désigné critique est-il automatiquement conforme ?
Non. La désignation déclenche une supervision européenne particulière ; elle ne constitue ni une certification ni une garantie individuelle. Chaque entité continue d’évaluer et de suivre le fournisseur au regard de ses propres services, risques et obligations.